Serangan Siber Tembus 1,2 Juta Sehari, Hasanuddin Wahid Desak OJK Lindungi BPR dan Bank Daerah
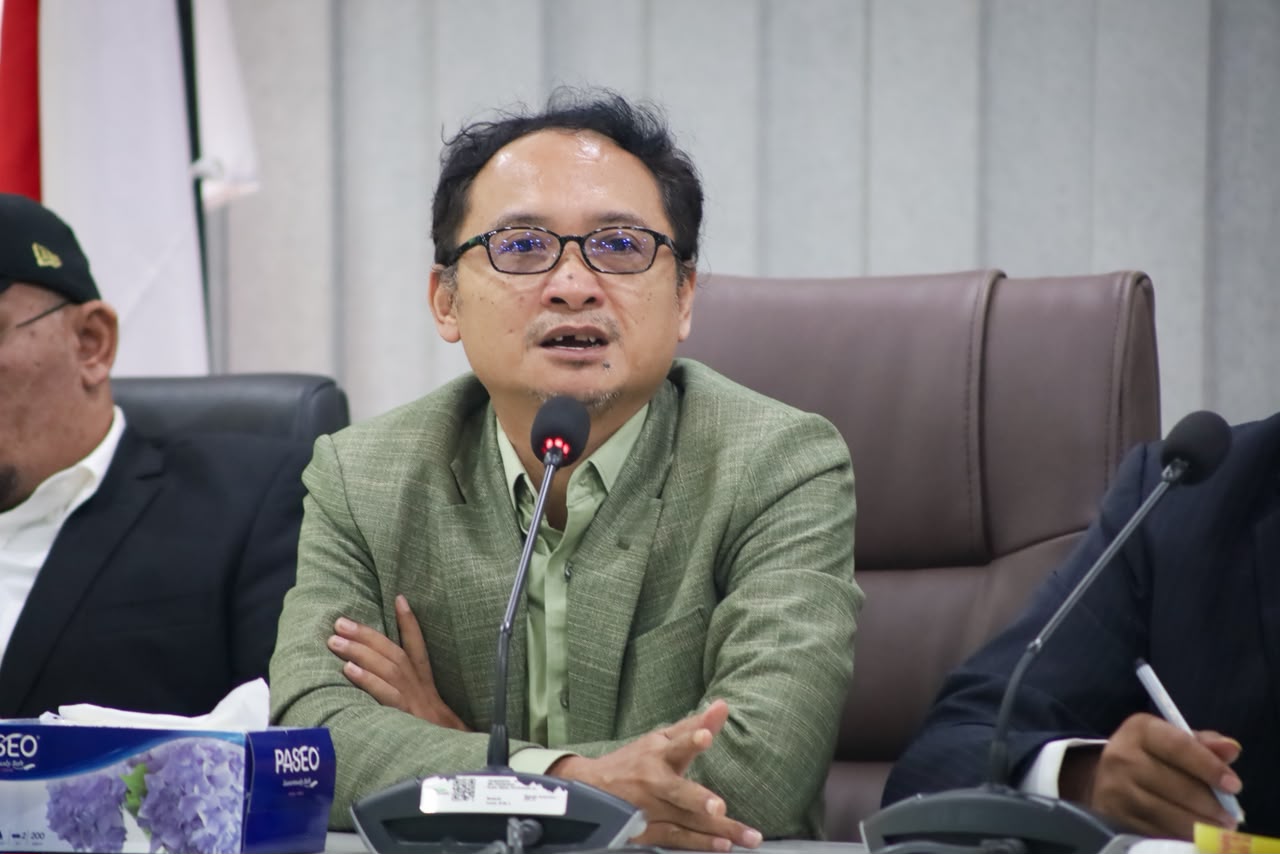
JAKARTA – Anggota Komisi XI DPR RI Fraksi Partai Kebangkitan Bangsa (PKB), Hasanuddin Wahid, mendesak Otoritas Jasa Keuangan (OJK) membentuk pusat pemantauan keamanan siber bersama untuk melindungi Bank Perekonomian Rakyat (BPR), BPR Syariah (BPRS), dan Bank Pembangunan Daerah (BPD). Langkah ini dinilai mendesak menyusul meningkatnya serangan siber terhadap sektor keuangan nasional yang mencapai 1,2 juta aktivitas dalam sehari.
“Kami menerima informasi adanya ancaman keamanan siber di perbankan hingga mencapai 1,2 juta aktivitas dalam sehari. Kami meminta agar OJK segera bertindak untuk membentuk pusat pemantauan keamanan siber. Bank-bank besar memiliki anggaran dan tenaga ahli yang tersendiri. Sedangkan BPR dan bank daerah tidak. Menurut kami, regulasi tidak boleh membiarkan BPR dan Bank Daerah menghadapi ancaman siber tanpa ada perlindungan dari negara,” ujar Hasanuddin di Jakarta, Selasa (10/11/2026).
Berdasarkan pemantauan FortiGuard Labs Threat Map hingga Senin (9/11/2026) malam, tercatat lebih dari 1,2 juta aktivitas ancaman siber menyasar sektor perbankan, keuangan, dan asuransi di Indonesia dalam 24 jam. Angka tersebut setara dengan hampir 14 serangan setiap detik, jauh lebih tinggi dibandingkan sektor teknologi yang mencatat sekitar 434.000 ancaman dan pemerintahan sekitar 163.000 ancaman.
Hasanuddin yang akrab diakrab Cak Udin mengatakan, karena BPR dan Bank Daerah merupakan kelompok paling rentan karena keterbatasan maka bank-bank tersebut sulit membangun sistem pertahanan siber secara mandiri. “Peretas tidak lagi memilih sasaran berdasarkan besar kecilnya aset perbankan. Bank dengan sistem pertahanan lemah justru berpotensi menjadi pintu masuk untuk menyerang ekosistem keuangan yang saling terhubung,” ucapnya.
Kerentanan tersebut pernah terlihat pada akhir 2025 ketika celah keamanan layanan BI-FAST di sejumlah BPD dimanfaatkan peretas untuk melakukan transfer ilegal dengan estimasi kerugian mencapai Rp200 miliar. Bahkan, dalam POJK Nomor 34 Tahun 2025, OJK juga mengakui penyelenggaraan teknologi informasi di industri BPR dan BPRS masih rentan terhadap insiden siber.
Hasanuddin mengapresiasi langkah OJK dan Bank Indonesia (BI) mengaktifkan Tim Tanggap Insiden Siber (TTIS) sejak 6 November 2026. Namun, menurutnya, langkah darurat tersebut harus diikuti kebijakan jangka panjang yang lebih sistematis.
Sekretaris Jendera DPP PKB ini mengatakan, ada tiga langkah yang dapat dilakukan. Pertama, OJK menetapkan standar minimum keamanan siber yang berlaku bagi seluruh bank, tanpa membedakan skala usaha. Kedua, memperkuat pertukaran informasi ancaman siber secara langsung antara OJK, BI, dan Badan Siber dan Sandi Negara (BSSN). Ketiga, mewajibkan bank memberi tahu nasabah paling lambat 1 x 24 jam setelah terjadi kebocoran data serta menjamin pengembalian dana nasabah apabila kerugian terbukti akibat kegagalan sistem bank.
“Namun kami meminta agar penguatan keamanan siber harus berjalan seiring dengan edukasi masyarakat, terutama pelaku UMKM, pedagang pasar, dan petani yang semakin mengandalkan transaksi digital,” tambahnya.
Penulis : Hemi
Editor : Rach Alida